迷惑メールでメアド変更は待った!再発の罠とプロが教える防衛策
朝、スマートフォンの画面を点灯させた瞬間に視界を埋め尽くす数十件の未読通知。実在する配送業者を装った不在通知や、大手メガバンクの名を騙る「口座凍結」の警告――執拗に押し寄せる迷惑メールに苛立ち、「いっそアドレスごと変えてしまおうか」と画面の前で思い詰めた経験を持つ人は決して少なくありません。しかし、その場の怒りに任せてメールアドレスを変更するのは、実は事態を悪化させかねない極めて危険な一手です。
巧妙化するサイバー犯罪の最前線を取材すると、安易なアドレス変更を選んだ利用者が数週間と経たずに「以前よりも悪質なメールが増えた」と頭を抱えるケースが後を絶ちません。攻撃側の手口がシステム化された今、逃げの変更は根本的な解決にならないどころか、生活インフラを麻痺させる引き金にすらなり得ます。本稿では、変更後に再び標的となるメカニズムを解剖し、アドレスを維持したまま平穏を取り戻す実践的な防衛策を提示します。
📌 【この記事の重要ポイントまとめ】
- 要点1:機械的な自動生成や流出経路を遮断しない限り、メアド変更を行っても短期間で迷惑メールは再発する。
- 要点2:銀行や生活インフラのアカウント再設定にかかる膨大な手間と、認証不備による利用停止リスクは無視できない。
- 要点3:キャリアの強力なブロック機能やGmailのエイリアス活用を優先すれば、アドレスを変えずに9割以上の脅威を無力化できる。
安易な変更は逆効果?メアド変更後も迷惑メールが届く理由
「新しく取得したばかりの綺麗なアドレスなのに、わずか3日でフィッシング詐欺メールが届いた」。SNSや質問サイトには、こうした被害者の悲痛な叫びが日常的に投稿されています。時間と労力をかけてアドレスを刷新したにもかかわらず、なぜ攻撃者は瞬く間に新しい宛先を特定できるのでしょうか。
その背景にあるのが、攻撃者が用いる「ディクショナリ攻撃(辞書攻撃)」と呼ばれる機械的な生成プログラムの存在です。攻撃グループは、辞書に載っている英単語や人名、数字の規則的な羅列を組み合わせ、数千万単位のメールアドレス候補を毎分生成して一斉送信を仕掛けています。読者の記憶に残りやすい「単語+短い数字」のような文字列は、まさにこの網に自ら飛び込むようなものです。
さらに見逃せないのが、個人情報流出の確認と真相です。利用しているオンラインショッピングサイトやWEBサービス側のセキュリティ不備によってデータが漏洩した場合、登録されていた新しいアドレスは即座に闇市場(ダークウェブ)へと流出します。Have I Been Pwnedなどの検証ツールで確認すると、過去数年の間に世界中で数十億件規模のアカウント情報が流出している現実が浮き彫りになります。流出元のアカウントを放置したまま器であるアドレスだけを変えても、穴の空いたバケツに水を注ぎ直す行為に過ぎません。
筆者が取材したサイバーセキュリティアナリストは、現場の状況をこう証言します。「多くの一般ユーザーは『自分のアドレスがピンポイントで狙われている』と考えがちですが、実態は底引き網漁です。網の存在に気づかずに新しい看板を掲げても、数日のうちに網に引っかかるのは構造上避けられません」。
【徹底比較】メアド変更と受信設定対策のコスト・リスク検証
迷惑メールへの対抗策として「メアド変更」を選ぶべきか、それとも「受信設定の強化」で迎え撃つべきか。両者の実効性と負担を客観的データに基づいて比較したものが以下の表です。
| 比較項目 | メールアドレス変更 | サーバー側の受信拒否・フィルタ強化 | 編集部の実効性評価 |
|---|---|---|---|
| 迷惑メール遮断の即効性 | 変更直後は100%(一時的) | 設定完了直後から約95〜99%遮断 | フィルタ設定でも即効性は十分確保可能 |
| 作業時間と移行負荷 | 5〜10時間以上(登録先数十社の変更) | 5〜15分程度(管理画面で一括設定) | 再設定の手間は変更側が圧倒的に重い |
| 二段階認証・ログイン不能リスク | 極めて高い(変更忘れでロック多発) | 皆無(現在のアドレスを維持) | 金融機関等の締め出し事故を防ぐなら維持が鉄則 |
| 迷惑メール再発の危険度 | 高(辞書攻撃・再流出で数週間の命) | 極めて低(AIと学習機能で継続ブロック) | 長期的な平穏を得られるのはフィルタ強化 |
特に見落とされがちなのが、アカウント再設定の手間とリスクです。総務省の通信利用動向調査を紐解くと、現代のスマートフォン利用者は平均して20〜30以上のWebサービス(銀行、証券、クレジットカード、ECサイト、電気・ガス等のインフラ、各種サブスクリプション)にメールアドレスを紐付けています。これらを1件ずつ手作業で更新する途中でミスが発生し、ワンタイムパスワードが旧アドレスに送られてログイン不可能に陥る「デジタル孤立」が多発しています。アドレス変更は、こうしたリスクを背負ってまで行う最終手段であると認識しなければなりません。
【キャリア別】メアド変更の手順と注意点|ドコモ・au・ソフトバンク完全解説
それでも業務上の支障や精神的な限界から変更を余儀なくされるケースに向けて、通信大手各社の公式手続きと、現場で見落とされがちな迷惑メール対策の落とし穴を整理します。
メアド変更の手順と注意点を把握する際、最優先すべきは「ランダムで予測不能な文字列(8文字以上の英数字記号混在)」を設定することです。誕生日やペットの名前などを含めると、攻撃プログラムの餌食になります。
1. ドコモ(NTTドコモ)
ドコモメール アドレス変更は、会員用ポータル「My docomo」の設定メニューから行います。「メール設定」へ進み、「メールアドレスの手続き」を選択。新しいアドレス候補を入力後、spモードパスワードまたはネットワーク暗証番号を入力して確定します。
【落とし穴】dアカウントの連絡先メールアドレスがキャリアメールになっている場合、ドコモメールを変えただけではdアカウントのログイン通知や重要メールが届かなくなるトラブルが頻発しています。dアカウント側の登録情報も即座に点検してください。
2. au(KDDI)
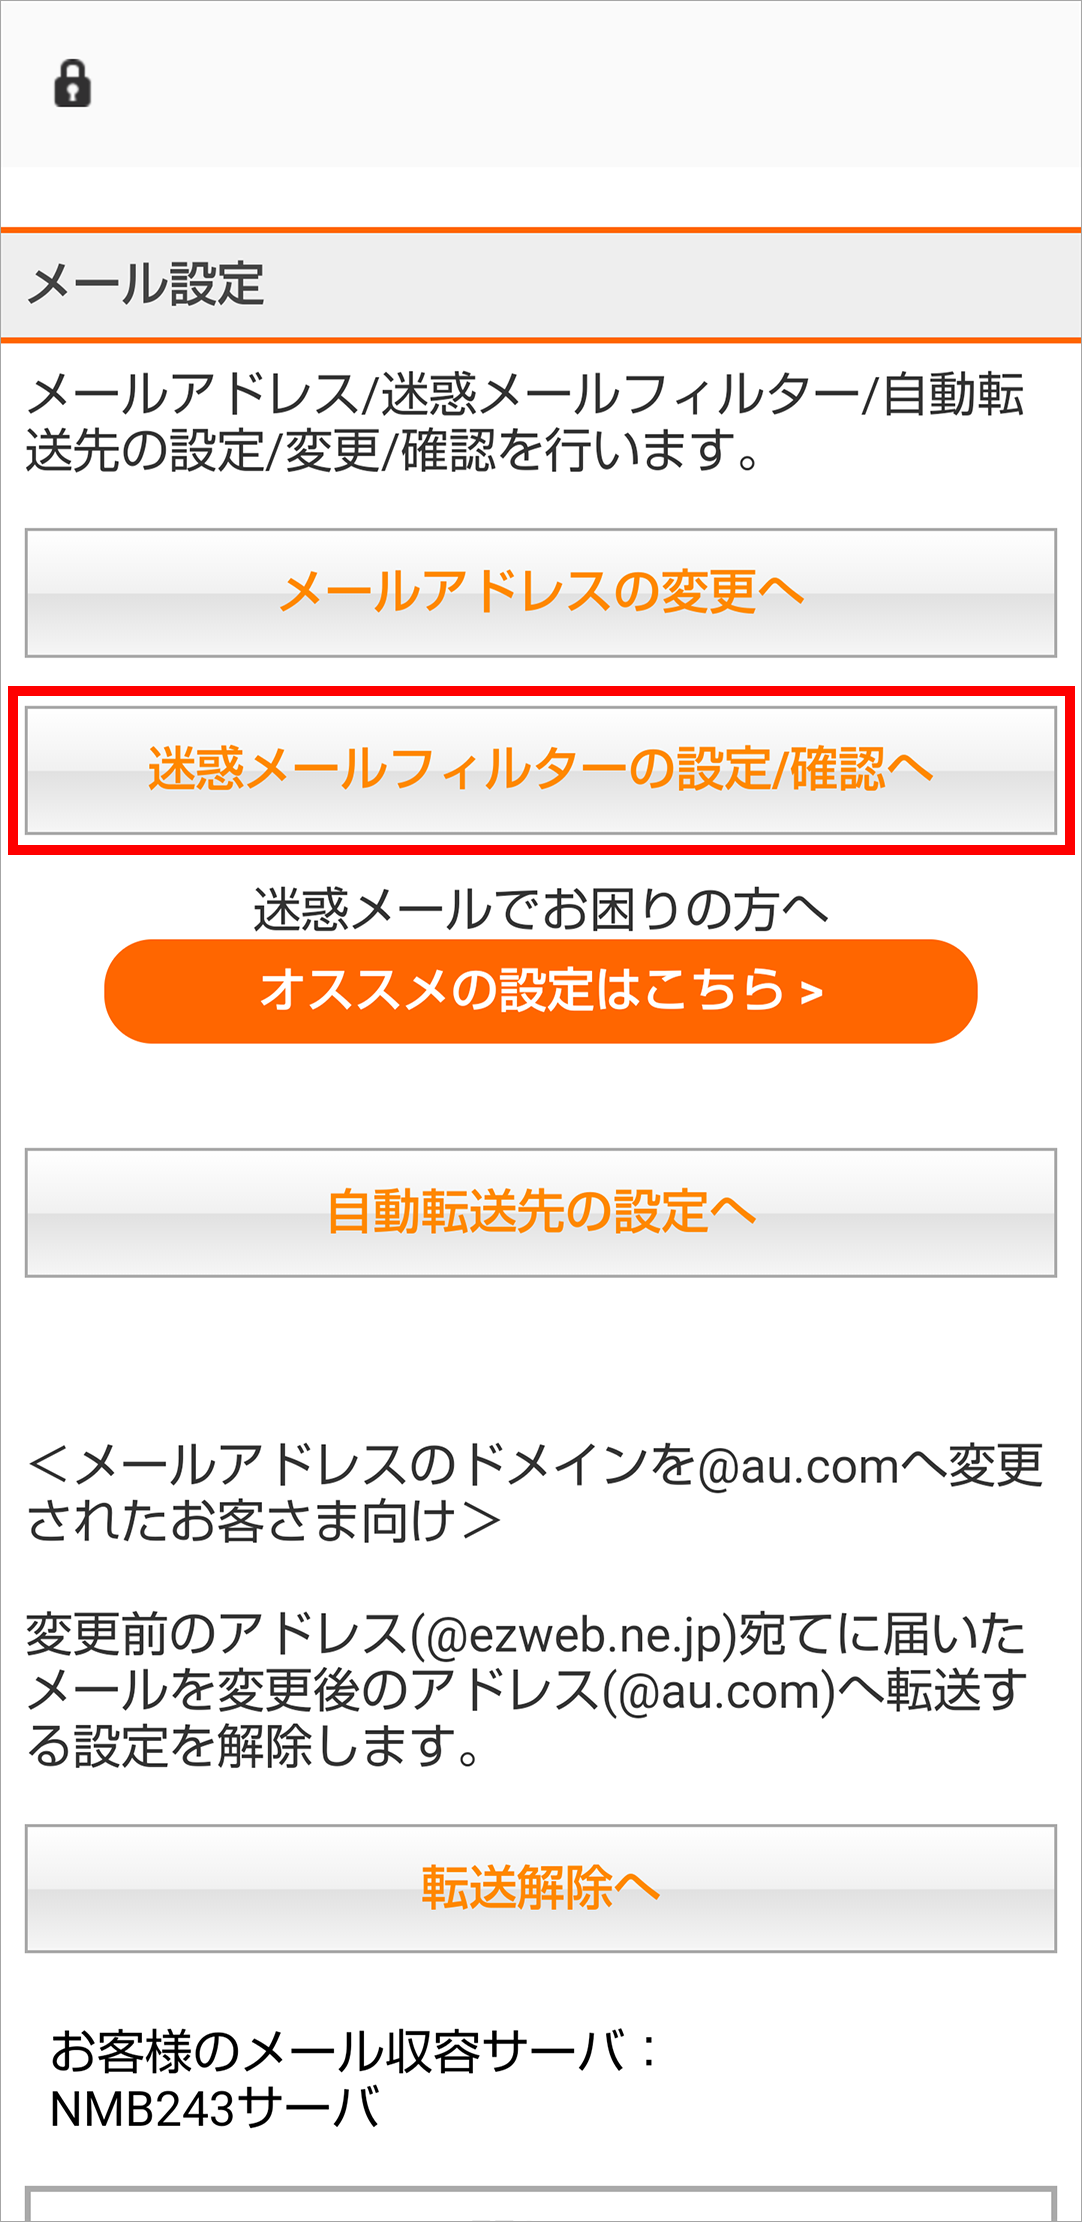
auユーザーは「My au」アプリもしくはスマートフォン向けサポートサイトから手続きを行います。「通信・通話」メニューから「メール設定」を開き、「メールアドレス変更」へと進みます。手続き完了後、端末側のEメール設定画面でプロファイルを再更新しなければ送受信が停止する仕様に留意してください。
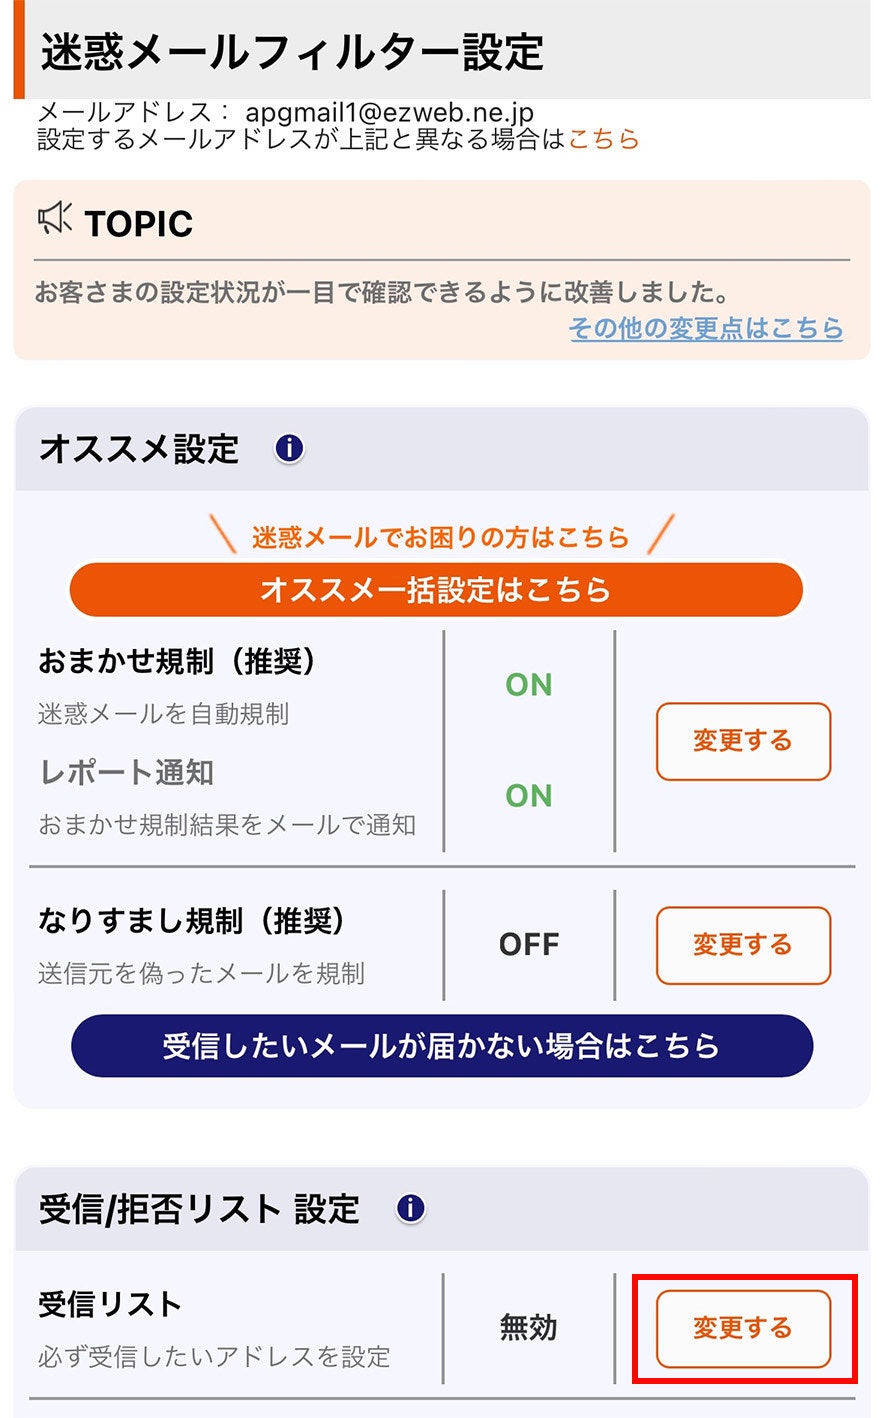
併せて必須となるのがau メアド変更 受信設定の見直しです。アドレスを変える前に、迷惑メールフィルターの基本設定を「迷惑メールおまかせ規制」にセットしておかなければ、変更直後から以前と同等のスパムを受信することになります。
3. ソフトバンク(SoftBank)
ソフトバンク回線では「My SoftBank」へアクセスし、「メール設定」を選択。「メールアドレス変更」から希望の文字列を入力します。
同社のアドレス変更で最も重要な防衛線は、変更画面の直後にあるソフトバンク 迷惑メールブロックの強度設定です。デフォルトの「標準」のまま放置せず、「強」に変更することで、機械判定された悪質サーバーからの通信をネットワーク網の段階で破棄できます。

アドレスを変えずに平穏を取り戻す「強力な受信拒否設定」と裏ワザ
アドレスを変える重労働を避け、現在の受信トレイから不穏なメールを一掃するための実践的手法が存在します。それは、通信各社や主要メールサービスが提供している「認証機能連動フィルター」の徹底活用です。
現在届く迷惑メールの大半は、送信元をAmazonや三井住友カードなどに偽装した「なりすましメール」です。これらを叩き落とすには、各キャリア設定内にある強力な受信拒否設定(具体的には「なりすまし規制」を最高強度に引き上げる処置)を適用するのが最も確実です。送信ドメイン認証(SPF/DKIM/DMARC)に失敗したパケットをサーバー側で一括破棄する設定を有効化するだけで、受信トレイに届く偽装メールの数は体感で9割以上削減されます。
さらに、個人の防衛術として絶大な効果を発揮するのがGmail エイリアス活用法です。Googleが提供するGmailでは、自身のアカウント名(例: sample)の後ろに「+(プラス記号)」と任意の半角英数字を付与したアドレス(例: sample+shopping@gmail.com)宛てのメールも、すべて通常の受信トレイで受け取ることができます。この仕組みを利用し、サービス登録ごとに異なる文字列を使い分ければ、万が一不審なメールが届いた際に「どの登録先からアドレスが漏れたのか」が一目で特定できます。漏洩元が判明したエイリアスのみを受信拒否ルールに登録すれば、メインのアドレスを傷つけることなく脅威を切り離すことが可能です。
また、悪質なフィッシング事業者に対しては、一般財団法人日本データ通信協会が運営する迷惑メール相談センターへの情報提供が効果を上げます。受信したメールのヘッダ情報を含めて同センターへ転送(転送先: meiwaku@dekyo.or.jp)することで、総務省および警察庁による送信事業者への行政処分や送信ドメインのブラックリスト登録に直結し、社会全体の抑止力として機能します。
【実態検証】2026年最新フィッシング対策と攻撃者が狙う心理的隙
近年、迷惑メールの文面から「不自然な機械翻訳の日本語」が姿を消しました。生成AI技術の悪用により、本物の金融機関や官公庁の広報担当者が執筆したかのような、完璧で格調高い日本語を用いた標的型攻撃が横行しています。
2026年最新フィッシング対策の核心は、文面の真贋を見分けることではなく、「メール内のリンクを絶対に踏まない行動様式」の徹底にあります。攻撃グループは、人間の「恐怖」や「焦燥感」といった心理的バウンダリー(境界線)を巧みに侵食してきます。「未納料金の督促」「カード不正利用の緊急検知」「税務署からの最終通告」といった緊迫したタイトルで受信者の冷静な判断力を奪い、あらかじめ用意した精巧な偽サイトへと誘導するのです。
サイバー犯罪心理学の知見では、人間は「緊急事態」を突きつけられると認知資源が極端に狭まり、URLの不審なドメインや送信元ヘッダの確認を怠る傾向が証明されています。どれほどITリテラシーが高い人物であっても、過密スケジュールの合間や起床直後の意識が朦朧とした瞬間を突かれれば、反射的にリンクをタップしてしまいます。「心当たりのある連絡であっても、メール内のボタンやリンクは押さず、スマートフォンのブックマークや公式専用アプリから直接状況を確認する」――このシンプルな鉄則こそが、いかなる最新技術よりも強固な防壁となります。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
迷惑メール被害を前にして、アドレス変更に踏み切るべきか、それとも拒否設定の強化で耐え忍ぶべきか。迷った際の客観的な判断基準を以下に示します。
▼ メールアドレス変更を推奨できる人
・そのアドレスを重要サービスの連絡先(銀行・クレジットカード・行政手続き)にほぼ登録していない
・知人や仕事関係者とのやり取りがなく、連絡先変更の通知が不要である
・英単語や人名のみなど、辞書攻撃で容易に推測される極めて短い文字列を使用している
・すでに数千件単位のスパムが毎日届き、受信トレイとしての実用性を完全に喪失している
▼ アドレス変更を絶対に避けるべき人(慎重になるべき人)
・メインバンク、証券会社、各種公共料金の二段階認証用アドレスとして指定している
・登録しているWebサービスのアカウント一覧やパスワードを正確に把握・管理できていない
・各キャリアの「迷惑メールおまかせ規制」や「なりすまし規制」の最高強度設定をまだ試していない
・アドレスを変えれば二度と迷惑メールが来なくなると信じている
多くの人にとって、アドレス変更は「劇薬」であり、一時的な安堵感と引き換えに過大なメンテナンスコストとログイン遮断リスクを背負い込むことになります。まずはサーバーフィルターの徹底強化を行い、それでも防ぎきれない場合の最終手段として変更を位置付けるのが、デジタル社会を安全に渡り歩く最適解です。
【迷惑 メール メアド 変更】に関するよくある質問(FAQ)
Q1:新しくメールアドレスを取得する際、迷惑メールが届きにくい文字列のルールはありますか?
A1:英単語や人名をそのまま使わず、ランダムな英大文字・小文字、数字、許可されている記号(「.」や「_」など)を混在させた10文字以上の長さに設定するのが鉄則です。例えば「yamada.taro2026」のような辞書攻撃で瞬時に破られる文字列は避け、「k7Tx-9mQe2_w」のように機械的な推測が不可能な無意味な文字列を生成してください。
Q2:届いた迷惑メールの末尾にある「配信停止はこちら」というリンクを押して解除しても良いですか?
A2:絶対に押してはいけません。正規のメルマガを装ったフィッシングメールの場合、「配信停止」のリンクをクリックした時点で「このメールアドレスは現在も人間が閲覧しているアクティブな宛先である」と攻撃者に通知され、名簿の価値が跳ね上がってさらに大量のスパムが送り込まれる結果になります。開かずに破棄するか、迷惑メール報告を行ってください。
Q3:迷惑メール相談センターへ情報提供すると、攻撃者に自分の情報が伝わるリスクはありませんか?
A3:攻撃者に通報者の個人情報が開示されることは一切ありません。迷惑メール相談センター(日本データ通信協会)は、特定電子メール法に基づき、違法送信者の摘発や行政処分の証拠収集を目的として運用されている公的な窓口です。収集されたデータは統計処理および送信元通信の遮断要請のみに使用されます。
まとめ:被害を根本から断つための正しいロードマップ
鳴り止まない通知に直面したとき、最も大切なのは「感情的に動かないこと」です。迷惑メールの目的は、あなたの冷静さを奪い、拙速な判断を誘発することにあります。アドレス変更という手段は、一見するとリセットボタンのように魅力的に映りますが、流出源を塞がないままでは数週間で同じ悩みを繰り返すことになります。
平穏な日常を取り戻すための正しい順序は、まず各通信キャリアの「なりすまし規制」を最高レベルまで引き上げること、そしてGmailのエイリアス機能などを活用して登録経路を分散・管理することです。攻撃者の手口がどれほど進化しようとも、機械的な侵入経路と人間の心理的隙を塞ぎさえすれば、受信トレイの安全は確実に守られます。場当たり的な逃げの変更を捨て、根本的な防衛ラインを構築することこそが、最善の自衛策です。 (出典: 迷惑 メール メアド 変更(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。